Ley de IA y RGPD en e-commerce: cómo adaptar tu tienda online en 2026
Si tienes una tienda online y ya usas IA para atender, recomendar o poner precios, tienes nuevas obligaciones legales. Te explico qué te afecta, qué no, y cómo adaptar tu e-commerce sin frenar tus ventas.
Publicado el · Actualizado el · 9 min de lectura
Hay un detalle que se repite en casi todas las auditorías SEO que hago a tiendas online: los textos legales llevan años sin revisarse. Y con la entrada en vigor del Reglamento Europeo de Inteligencia Artificial, ese descuido ya no es solo una cuestión de imagen: puede costarte sanciones.
Pero antes de entrar en pánico: la ley no está pensada para frenar tu negocio. Está pensada para que la IA que ya usas —el chatbot, las recomendaciones de producto, los precios dinámicos— no se convierta en un problema legal ni en un problema de confianza para tus clientes.
En este artículo te explico qué exige la ley, qué partes te afectan de verdad como e-commerce y cómo adaptar tu tienda paso a paso. Si vienes de cero, te recomiendo empezar por entender qué es el SEO y por qué sigue siendo la base de todo, porque muchas de estas decisiones afectan a tu visibilidad en Google.
Qué cambia la Ley de IA para tu e-commerce
Durante años, cuando un cliente pedía «un chatbot en la tienda» o «recomendaciones personalizadas», la respuesta era puramente técnica: buscar la mejor herramienta, conectarla y que funcionara.
Esa etapa ha terminado. Ahora la misma integración conlleva responsabilidades legales que no pueden delegarse a la herramienta ni al proveedor. La responsabilidad final es tuya.
Algunos ejemplos concretos que ya son exigibles:
- Un chatbot que no informa al usuario de que está hablando con una IA: incumplimiento de transparencia.
- Un sistema de precios dinámicos que cobra más a usuarios con dispositivos antiguos o de ciertos códigos postales: riesgo de discriminación algorítmica.
- Una API externa que envía datos de clientes a servidores fuera de la UE sin garantías: violación del RGPD.
- Un sistema de scoring de leads o de concesión de créditos dentro del marketplace: obligaciones reforzadas de transparencia y supervisión humana.
Lo que antes era «una integración más», ahora es un tratamiento de datos regulado por dos normas que se aplican a la vez.
Los 4 niveles de riesgo y dónde cae tu tienda
La Ley de IA no prohíbe la innovación. Clasifica cada sistema según su nivel de riesgo y le aplica medidas proporcionales. La mayoría de tiendas online se mueven entre dos categorías, pero conviene conocer las cuatro.
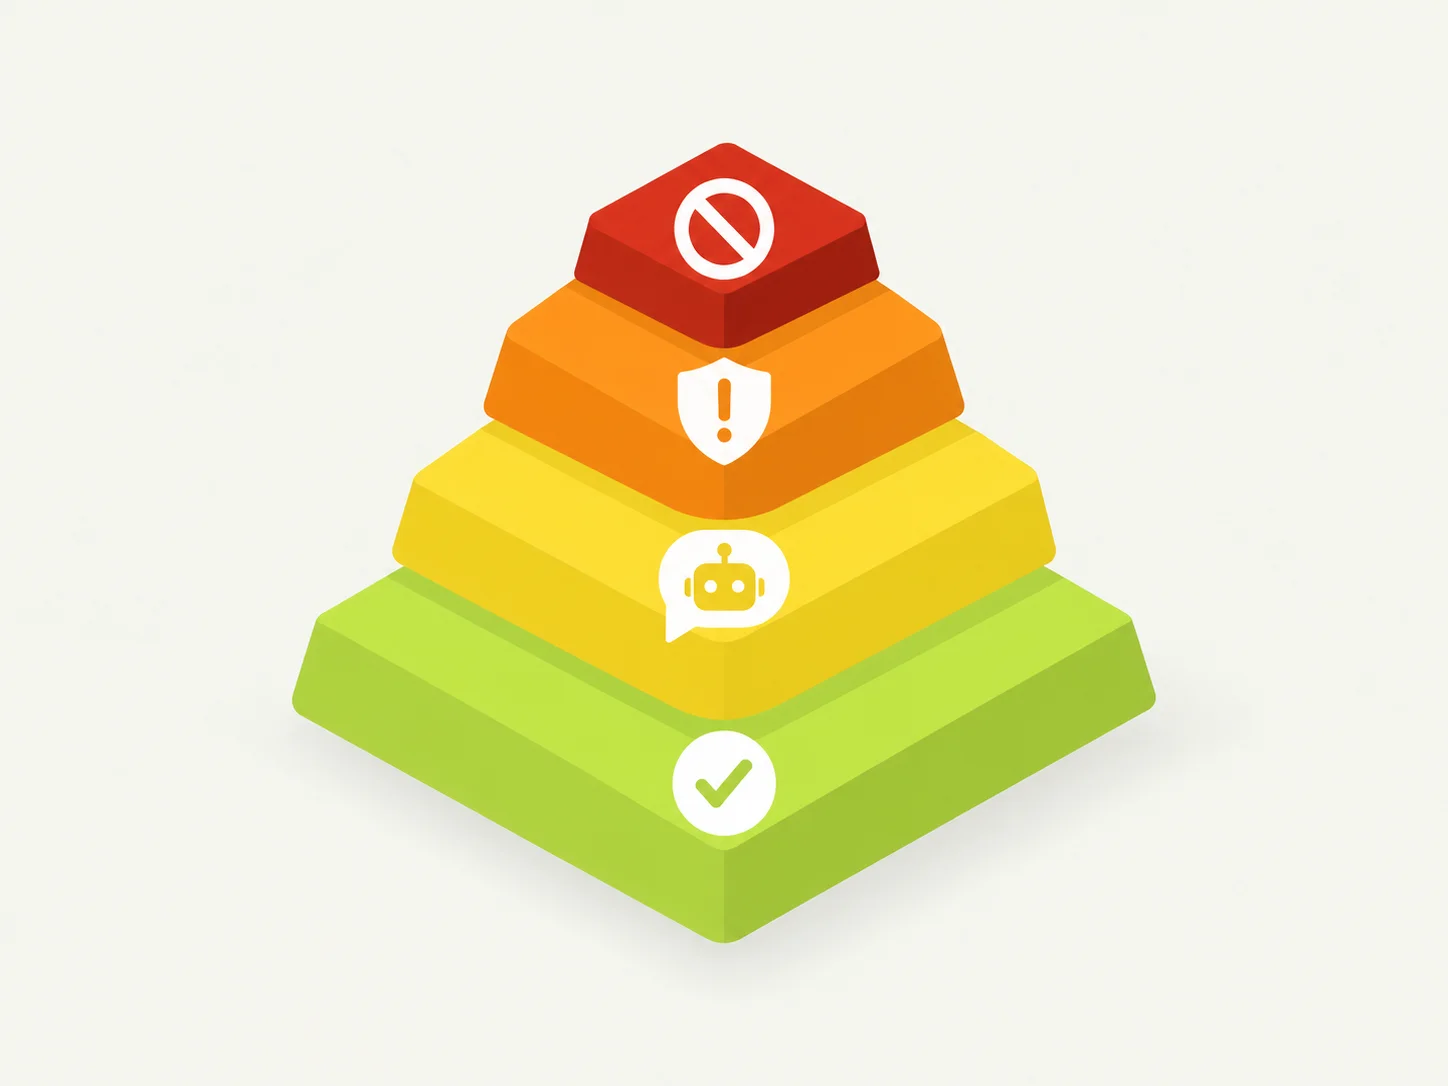
Riesgo inaceptable (prohibido)
Son usos vetados directamente en Europa. Es muy raro encontrarlos en un e-commerce normal, pero conviene tenerlos en la cabeza:
- Manipulación subliminal que explota vulnerabilidades (edad, discapacidad).
- Sistemas de puntuación social.
- Identificación biométrica en tiempo real en espacios públicos.
- Bases de datos de reconocimiento facial sin consentimiento.
- Evaluación de personas por características sensibles para predecir conductas.
Riesgo alto
No están prohibidos, pero exigen obligaciones muy estrictas: evaluación de conformidad previa, gestión continua de riesgos, transparencia en decisiones automatizadas, supervisión humana efectiva y registro documental.
En e-commerce aparecen en casos concretos: concesión de crédito al consumo, verificación de identidad en marketplaces o selección automatizada de vendedores. Si tu tienda hace alguna de estas cosas, esto te afecta.
Riesgo limitado (aquí está la mayoría de tiendas)
Es la categoría donde caen chatbots, recomendadores de producto, generadores de contenido sintético y sistemas de reconocimiento de emociones. Es decir: lo que tiene casi cualquier e-commerce moderno.
Obligaciones principales:
- Transparencia: el usuario debe saber que interactúa con una IA («Hola, soy un asistente IA impulsado por…»).
- Marcado: el contenido generado por IA (como imágenes de producto editadas) debe ir marcado como tal.
- Política de privacidad actualizada que explique qué datos usa la IA, con qué fin y quién los procesa.
Riesgo mínimo (el resto)
Búsquedas internas, recomendaciones básicas, filtros de producto. No tienen obligaciones pesadas, pero sí recomendaciones de transparencia y buenas prácticas para evitar sesgos.
Cómo encaja el RGPD con la Ley de IA
No son normas que compitan. Se complementan:
- El RGPD protege los datos personales.
- La Ley de IA regula cómo se diseñan, entrenan y usan los sistemas que procesan esos datos.
Y en e-commerce, casi toda la IA que usas procesa datos personales: hábitos de compra, navegación, preferencias, historial de interacciones. Por eso tienes que cumplir las dos a la vez.
Los principios del RGPD que la IA hace más críticos:
- Licitud, equidad y transparencia: necesitas base legal válida y explicar el uso.
- Minimización: solo los datos estrictamente necesarios para la finalidad.
- Exactitud: la IA se equivoca, inventa y sesga. Debes evitarlo.
- Limitación del plazo: no guardes datos indefinidamente «por si acaso».
- Integridad y confidencialidad: protección frente a accesos no autorizados.
- Responsabilidad proactiva: documenta todo y demuéstralo.
Si tu IA trata datos personales con riesgo alto para los derechos de las personas, necesitas una Evaluación de Impacto en Protección de Datos (EIPD) antes de desplegarla. Si no, puedes seguir adelante sin ella.
Transferencias internacionales
Es uno de los puntos que más problemas da en la práctica. Muchos proveedores populares de IA tienen servidores fuera de la UE. El Data Privacy Framework con EEUU desde 2023 ayuda, pero no es automático: sigue siendo tu responsabilidad verificar que el proveedor cumple y documentarlo.
Esto se traduce, en la práctica, en: cláusulas contractuales estándar, evaluaciones de impacto cuando toque, y no asumir que porque la herramienta sea «popular» ya cumple.
Errores que un cliente detecta en 5 segundos
Los textos legales no son un «quita-multas». Son señales de confianza que el cerebro del usuario procesa inconscientemente antes de decidir si compra o no.
Cuando un cliente ve estos detalles, no razona paso a paso: simplemente no compra.
- Textos legales genéricos o con copy-paste. «¿Esta web es profesional?».
- Enlaces rotos en el footer. «¿Puedo dejar mi tarjeta aquí con tranquilidad?».
- Menciones a la plataforma ODR ya cerrada. «Esta web no se actualiza desde hace años».
- Referencias a leyes derogadas. Mismo efecto.
- Cookies sin CMP real. Banners con «Aceptar» y «Rechazar» premarcados, o sin opción de configurar.
Hay un detalle que suele pasarse por alto: estos errores no solo afectan a la conversión. También se notan a nivel SEO porque afectan a la E-E-A-T: experiencia, autoridad y confianza en Google. Google lee esas señales de la misma forma que un usuario: como indicadores de que la web está cuidada o abandonada.
Checklist para adaptar tu e-commerce
Esto es lo que yo reviso cuando un cliente me pide una auditoría técnica y legal combinada. No hace falta hacerlo todo de golpe: puedes ir por fases.
Audita tu web
Revisa textos legales, cookies, funcionalidades IA integradas y automatizaciones que ya tienes en marcha. Haz una lista real, no la que crees que tienes.
Actualiza los textos legales
Elimina menciones a leyes derogadas. Añade una sección específica sobre IA con proveedores utilizados y derechos del usuario. Un texto legal bien redactado se nota en la conversión.
Configura cookies y consentimiento
Instala una CMP certificada (Cookiebot, Complianz, etc.). Clasifica las cookies por finalidad. Consentimiento granular siempre que haya varias finalidades. Documenta cada consentimiento.
Adapta chatbots y funcionalidades IA
Aviso claro al usuario en el primer mensaje. Consentimiento si recopila datos. Verifica dónde se procesan los datos y con qué proveedor. Guarda logs anonimizados.
Realiza una EIPD si hay riesgo alto
Solo si tu IA toma decisiones automatizadas con impacto sobre las personas (crédito, scoring, verificación de identidad). En un e-commerce normal, no suele ser necesaria.
Documenta y monitoriza
Mantén registros para auditorías. Revisa cada 6-12 meses o cuando cambie la normativa. Esto no es un proyecto: es un proceso.
Si tu tienda está montada en WordPress, parte del trabajo lo puedes aprovechar. Por ejemplo, revisa la importancia del mantenimiento WordPress y el robots.txt y sitemap XML correctamente configurados, porque ambos afectan a la vez a la parte legal y a la visibilidad.
Mi recomendación práctica: no intentes cumplir todo en una semana. Empieza por los textos legales y el CMP (impacto inmediato en confianza y conversión), después pasa a los chatbots y funcionalidades IA, y deja la documentación para el final. Con eso ya estás por delante del 90% de las tiendas de tu sector.
Conclusión: la ley no frena, protege
Adaptar tu e-commerce a la Ley de IA y al RGPD no es un gasto: es una inversión en confianza y escalabilidad. Una tienda que respeta la legalidad vende más. Es así de simple.
Dos ideas para llevarte:
- La normativa no pide que tu IA sea perfecta. Pide que no pueda hacer daño a tus usuarios ni a tu reputación.
- La automatización es un multiplicador. Sin control legal, multiplica también tus errores. El cumplimiento es el raíl que permite que la velocidad sea segura.
Si quieres profundizar en cómo esto afecta a tu visibilidad en buscadores tradicionales y en IA, échale un ojo a los artículos sobre Search Console y visibilidad en IA generativa y la diferencia entre SEO, GEO y AEO. La parte legal y la parte SEO van a ir cada vez más de la mano.
Preguntas frecuentes
¿La Ley de IA me obliga a revisar mi e-commerce aunque no use chatbots?
Si no usas ninguna funcionalidad de IA, la Ley de IA apenas te afecta. Pero el RGPD sí, y probablemente ya tengas cookies de analítica o publicidad que lo toquen. Además, herramientas como recomendadores de producto o buscadores internos con IA cuentan, aunque no las veas como «IA».
¿Cuánto puede costar una sanción por incumplir la Ley de IA?
El reglamento establece sanciones de hasta 35 millones de euros o el 7% de la facturación global anual para los incumplimientos más graves, y hasta 15 millones o el 3% para los menos graves. En la práctica, la mayoría de sanciones se centrarán en casos de riesgo alto, no en chatbots de e-commerce.
¿Necesito contratar a un DPO por usar IA en mi tienda online?
No por el simple hecho de usar IA. El DPO (Delegado de Protección de Datos) es obligatorio en casos concretos: tratamiento a gran escala de datos sensibles, monitorización sistemática a gran escala o cuando lo exija la autoridad de control. Para una tienda online normal, no suele ser necesario.
¿Esta normativa afecta también a mi visibilidad en Google y en IA?
Indirectamente, sí. Una tienda con textos legales obsoletos, enlaces rotos o cookies mal gestionadas transmite señales de abandono que Google interpreta como baja calidad. Y los modelos de IA que generan respuestas suelen descartar fuentes que parecen poco cuidadas. Cumplir es también una señal de E-E-A-T.
¿Quieres revisar la parte legal y SEO de tu e-commerce?
Analizo tu tienda online y te doy un plan de acción con los puntos legales y técnicos que conviene resolver primero.